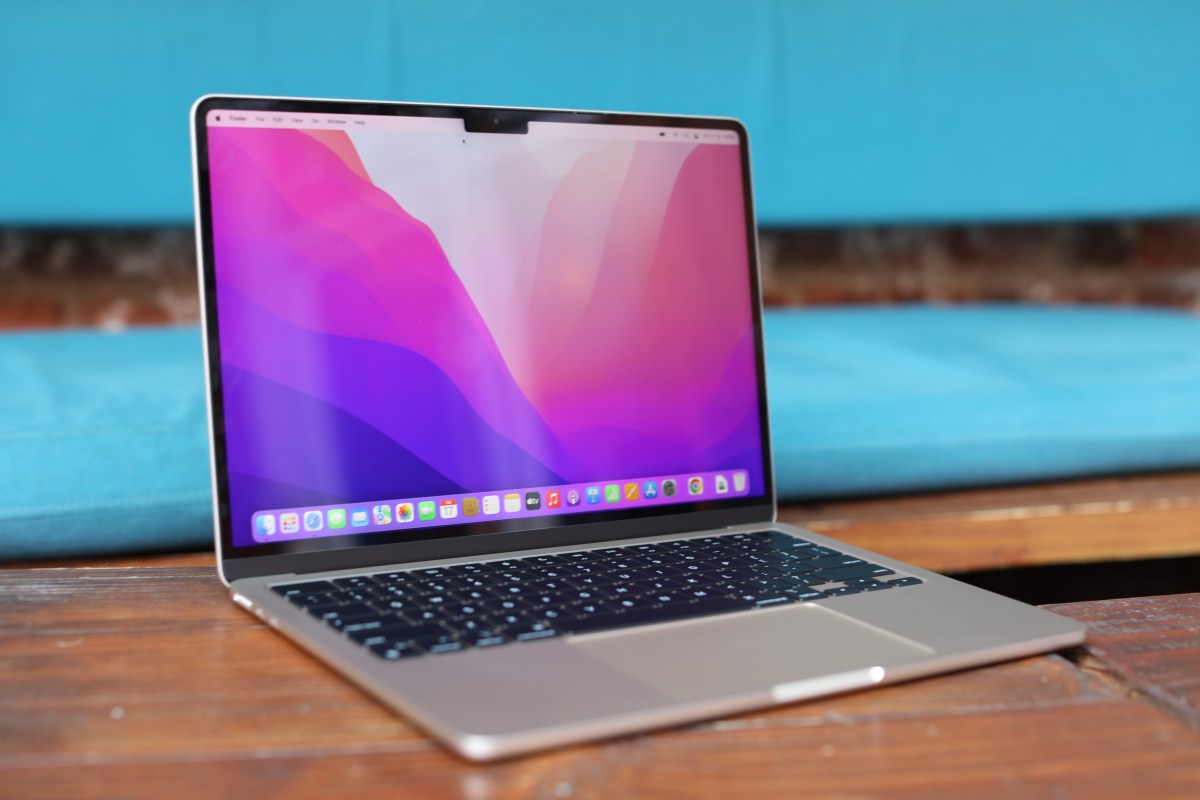
Apple, macOS işletim sistemindeki 'Tam Disk Erişimi' ayarlarına yeni ve daha katı denetimler getireceğini duyurdu. Şirketin açıklamasına göre, bu değişikliğin temel nedeni, masaüstünde çalışan yapay zeka ajanlarının yarattığı yeni güvenlik riskleridir. Gelişme, bir gazetecinin Meta'nın Muse uygulamasının izinsiz olarak özel mesajlarını okuduğu iddiasının gündeme gelmesinin hemen ardından geldi.
Yapay Zeka Ajanları Güvenlik Zafiyetini Büyütüyor
Kaynaklara göre, Tam Disk Erişimi özelliği başlangıçta yedekleme işlemlerinin sorunsuz çalışması amacıyla tasarlanmıştı. Ancak Apple, yapay zeka ajanlarının bu yetkiye sahip olması durumunda risklerin arttığını belirtti. Şirket, bazı geliştiricilerin bu erişimi kullanırken kullanıcıların tam onayı ve farkındalığı olmadan sistemdeki tüm verilere ulaşabildiğini vurguladı. Bu durum, kişisel verilerin güvenliği açısından ciddi bir zafiyet oluşturuyor.
Apple, gelecekte bu olağanüstü erişim seviyesini isteyen uygulamaların, yalnızca çok açık ve bilinçli kullanıcı eylemleriyle yetkilendirilebileceğini açıkladı. Yapay zeka ajanlarının otonom yeteneklerinin artmasıyla birlikte, bu tür geniş erişim izinlerinin taşıdığı risklerin de önemli ölçüde büyüyeceği ifade edildi. Şirket, geliştiricilere yönelik yayımladığı blog yazısında, kullanıcı gizliliğinin korunmasının artık kritik bir öncelik olduğunu hatırlattı.
Güvenlik Endişeleri ve Sektörel Yansımalar
Duyurunun zamanlaması, yakın tarihli iki önemli raporun ardından gelmesiyle dikkat çekiyor. Bir yanda Inc. dergisi yazarı Jason Aten'ın, Meta'nın Muse uygulamasının kendisine verilen izinlerin ötesinde özel mesaj içeriğine eriştiğini iddia etmesi; diğer yanda ise Wired'ın, ChatGPT'nin macOS uygulamasındaki bir açık nedeniyle siber saldırganların hassas verilere ulaşabileceğini bildirmesi bulunuyor. Meta bu iddiayı yalanlarken, Apple'ın atılan bu adım, masaüstü tabanlı yapay zeka uygulamalarına yönelik güven sorunlarını ortadoğrulanabilir bir güvenlik çerçevesine oturtma çabası olarak değerlendiriliyor.
Ne anlama geliyor?
Masaüstü işletim sistemlerinde uygulanan genişletilmiş erişim izinleri, yazılımların dosya sistemini, iletişim geçmişini ve tarayıcı verilerini okumasına olanak tanır. Bu tür yetkiler, uygulamaların görevlerini yerine getirmesi için teknik altyapı sağlar; ancak yapay zeka destekli ajanlar bu verilerle otonom olarak etkileşime girdiğinde, veri sızıntısı veya yetkisiz kullanım riski artar. Yeni denetim mekanizmaları, kullanıcıların bu hassas yetkileri yalnızca net bir onayla verebilmesini sağlayarak, yazılımların arka planda hangi verilere erişebildiğini şeffaflaştırmayı hedefler.
Bu tür güvenlik protokolleri kullanıcı açısından pratik bir sonuç doğurur: Cihazdaki kişisel bilgiler, uygulamalar tarafından manipüle edilmek veya okunmak istendiğinde ek bir onay katmanı devreye girer. Bu yaklaşım, dijital ortamda verilerin kontrolünün kullanıcıda kalmasını destekler ve yapay zeka uygulamalarının yetki sınırlarını netleştirir. Teknoloji geliştiricileri için ise, kullanıcı verilerine erişim stratejilerinin daha dikkatli kurgulanması ve şeffaf onay süreçlerinin uygulanması zorunlu hale gelir.

Yorumlar (0)
İlk yorumu sen yaz.