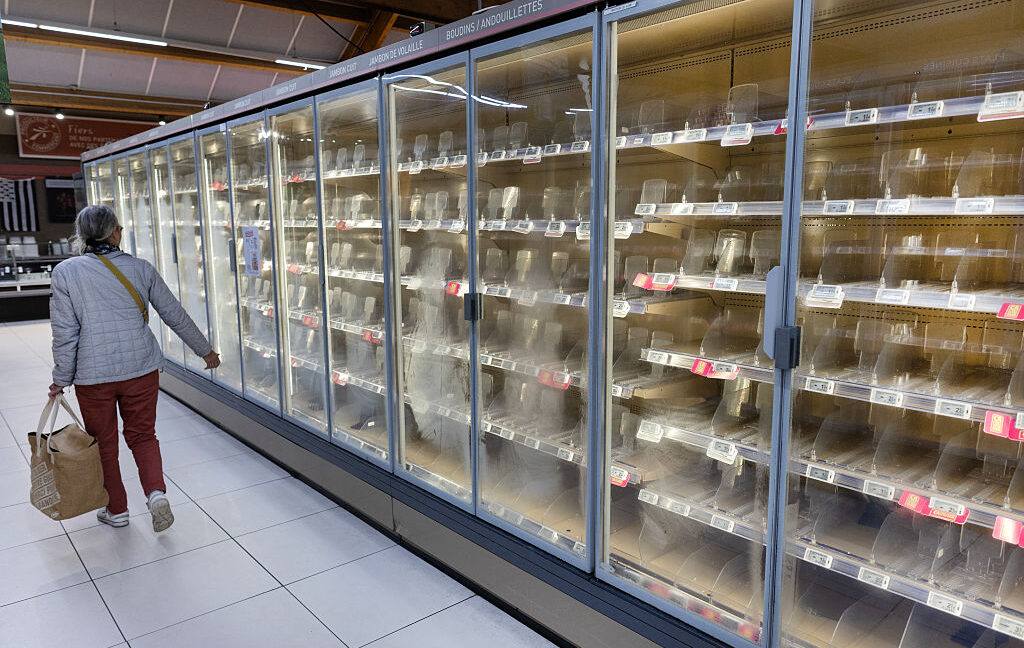
Fransız makamlarının açıklamasına göre, mağazalardaki internete bağlı kontrol cihazları izinsiz erişimle ele geçirildi ve buzdolabı sıcaklıkları 50 dereceye kadar yükseltilerek gıdaların bozulması sağlandı. Olay, güçlükle korunabilen eski teknolojinin ne denli kritik zafiyetler barındırdığını bir kez daha gözler önüne serdi.
Eski Yazılımlar ve Tekrar Edilen Şifreler
Saldırının merkezinde, Danfoss, Dixell ve ana şirketi Copeland tarafından üretilen kontrol ünitsleri yer alıyor. Güvenlik araştırmacıları, bu cihazlarda bulunan kritik açıkların, saldırganların yönetici yetkisiyle uzaktan sisteme giriş yapmasına olanak tanıdığını belirtiyor. Özellikle Danfoss modellerinde kullanılan, her gün değişen ancak takvim bilgisine dayalı ve kamuya açık yazılımla üretilebilen şifreler, binlerce mağazada aynı kalıyor. Bu durum, güncelleme yapılmayan cihazların tümünün tek bir analizle ele geçirilmesine neden oldu.
Standart Güvenlik Önlemlerinin Eksikliği
Pen Test Partners'tan uzmanlar, olayın temel nedeninin temel siber hijyen kurallarının ihmal edilmesi olduğunu vurguluyor. Uzmanlara göre, cihazların genel internetten izole edilmesi, uzak erişimin VPN ve IP beyaz listesi arkasına alınması ve varsayılan kimlik bilgilerin değiştirilmesi, saldırıyı engellemek için yeterli olacaktı. ABD Siber Güvenlik ve Altyapı Güvenlik Ajansı ile güvenlik firması Claroty'nin daha önce yayınladığı uyarılar, bu risklerin bilindiğini gösteriyor. Copeland şirketi, söz konusu kusurun emekli edilen eski nesil ürünlerde bulunduğunu kabul ederken, Danfoss yetkilileri hemen bir yanıt vermedi.
Avrupa Geneline Yayılan Etkiler ve Maliyet
Fransa'daki olay, İspanya, Portekiz, Polonya, Almanya ve Belçika'daki süpermarketleri de etkisi altına aldı. Saldırı sonucunda tonlarca taze gıdanın bozulduğu, bazı mağazalarda ise aşırı ısınan elektrik sistemlerinin yangıya neden olduğu bildirildi. Tahmini maliyetlerin onlarca veya yüzlerce milyon avroyu bulduğu belirtiliyor. Saldırıyı gerçekleştiren tarafın henüz sessiz kalması, eylemin büyük ölçekli bir vandallık eylemi olma ihtimalini gündeme getiriyor. Olay, perakende sektörünün dijital altyapısındaki güvenlik zafiyetlerinin maliyetini tüm sektör için açıkça ortaya koymuş durumda.


Yorumlar (0)
Henüz yorum yok. İlk yorumu siz yazın.