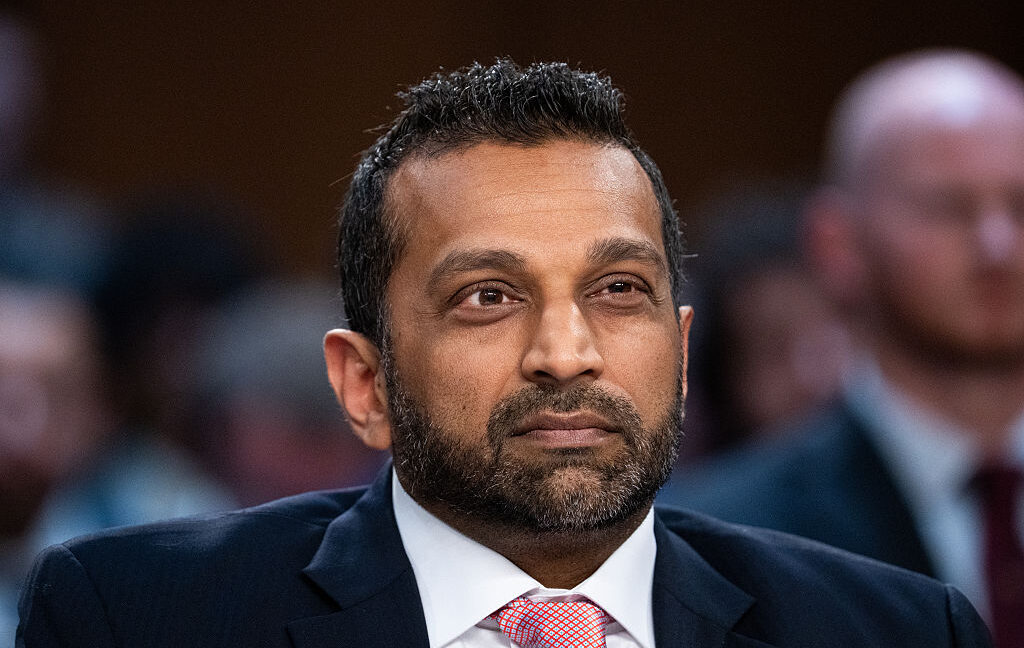
Amerikalı FBI, siber suç grubu ShinyHunters’ın binlerce mevcut ve eski çalışanın kişisel verilerini ele geçirdiği iddiasını resmen soruşturuyor. FBI Direktörü Kash Patel, grubun FBIJobs.gov adlı kurumsal işe alım sitesini ele geçirip ana sayfaya 'Bu site ShinyHunters tarafından ele geçirilmiştir' uyarısını asmasının ardından harekete geçti. 404 Media’nın çarşamba günü aktardığına göre, grup FBI’nin açıkladığı bir süre sonunda veri sızıntısını başlatacağını duyurdu.
Yaklaşık 3 Terabayt Veri Ele Geçirildi
ShinyHunters, New York Times’a verdiği demeçte, sitesindeki daha önce bilinmeyen bir güvenlik açığını kullanarak yaklaşık 2 ila 3 terabayt arasında veri çaldıklarını belirtti. Elde edilen bilgilerin henüz kamuya ifşa edilmediği ancak içeriğinde mevcut ve eski ajanların isimleri, adresleri, telefon numaraları, eşlerinin isimleri ve bazı tıbbi kayıtlarının yer aldığı ifade edildi. Bloomberg’in aktardığına göre, sızdırılan örnek verilerde ajanların Çin, Rusya ve İran’a yönelik istihbarat çalışmaları ile sokak çetelerine karşı yürütülen operasyonlar gibi hassas mesleki detaylar da bulunuyor. Bu verilerin, ajanlara karşı misilleme eylemlerinde kullanılabileceği kaydedildi.
Grubun Motivasyonu ve FBI’nin Yanıtı
Siber grup, eyleminin motivasyonunun fidye talep etmek veya FBI’ı soyutlamak olmadığını, bunun yerine Mayı ayı yayınlanan ve ShinyHunters’ın 'dezenformasyon yaydığını' öne süren FBI uyarı metninin kaldırılmasını veya düzenlenmesini hedeflediklerini açıkladı. Karanlık webde Ars Technica tarafından incelenen bir mesajda grup, FBI’ın onları 'abartılı iddialarla ödeme almakla' suçlamasından 'ciddi şekilde rahatsız olduklarını' ve tehditlerinin gerçek olduğunu vurguladı. ShinyHunters, FBI’ın kendilerine atfettiği 'swatting saldırıları' ve 'sextortion tehditleri' ile ilgili suçlamaları da reddetti. FBI yetkilileri, ShinyHunters’ın belirlediği son tarihe uyulmaması halinde yaşanacak süreçle ilgili henüz resmi bir açıklama yapmadı.
Ne anlama geliyor?
Kurumsal web sitelerindeki bilinen olmayan güvenlik açıkları, siber suçluların hassas veri tabanlarına erişim sağlayan en kritik zafiyetlerden biridir. Bu tür saldırılarda genellikle göz ardı edilen yan sistemler, saldırganlar için doğrudan hedef haline gelir. Kurumların ana altyapısının güçlü olması, bu tür çevresel giriş noktalarının ihmal edilmesi durumunda yetmez. Verilerin ele geçirilme süreci, dijital altyapının sürekli izlenmesi ve yama sürecinin hızına bağlıdır.
Bu senaryo, kurumların siber güvenlik stratejilerinde 'derin veri' kavramının ne denli riskli olduğunu gözler önüne serer. Çalışanların mesleki geçmişleri, ailevi bağları ve sağlık bilgileri gibi kişisel veriler, siber saldırıların hedefinde birincil değer taşır. Kurumların, bu verileri depolarken uyguladıkları şifreleme ve erişim kısıtlamaları, veri sızıntısı anında potansiyel hasarı sınırlamanın temel yoludur. Kullanıcılar açısından ise, kurumsal sitelerdeki güncel olmayan yazılımların yarattığı risk, bireysel dijital hijyen kadar stratejik bir öneme sahiptir.



Yorumlar (0)
İlk yorumu sen yaz.