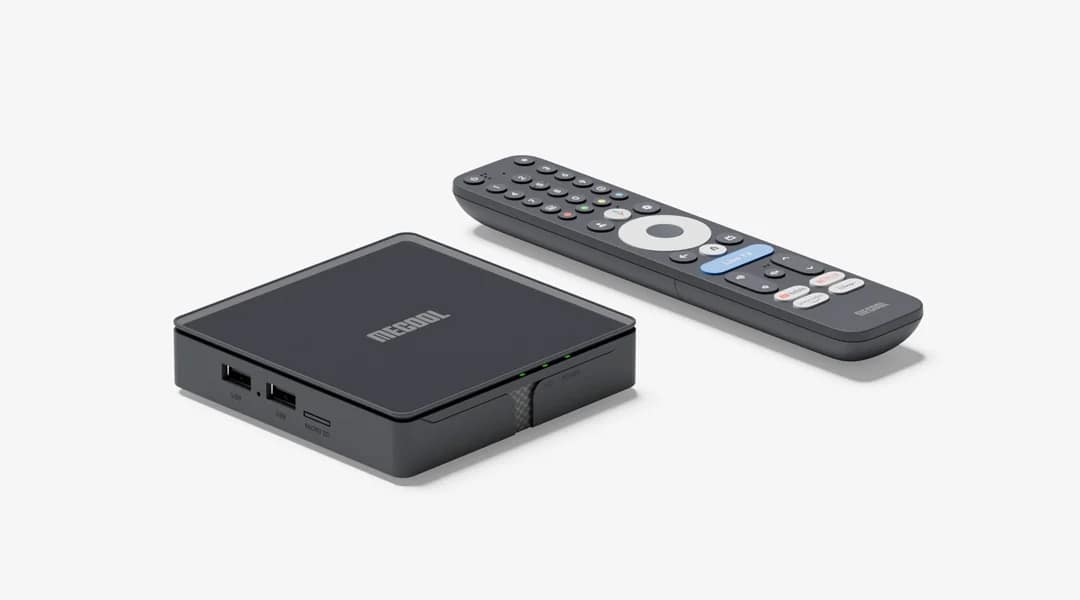
Şenzhen merkezli Videostrong Technology tarafından geliştirilen ve çoğunlukla MECOOL markasıyla satılan bu kutular, sertifikasyon sürecini atlatmak için karmaşıklaştırma teknikleri kullanmıştı.
Sertifikalı cihazlar nasıl ele geçirildi
Google'ın blog yazısına göre x.cpe botneti, tek aşamalı bir yükleyiciden modüler üç aşamalı bir kötü amaçlı yazılım platformuna hızla evrildi ve üçüncü taraflara erişim satıyordu. Cihazlar çevrimiçi olduğunda x.cpe veya com.oemservice adlı bir başlangıç uygulaması sunucuya bağlanıyor, sistem düzeyinde izinler kullanarak sessizce kötü amaçlı modüller yüklüyor ve Play Protect'i devre dışı bırakıyordu.
Kullanılan yöntemler ve kapsam
Araştırmacılar, ele geçirilen kutuların çoğunun konut vekilleri (residential proxy) çalıştırarak büyük hacimli şüpheli trafiği yönlendirdiğini veya reklam dolandırıcılığı modülleri barındırdığını tespit etti. Videostrong, cihazlara tam erişim sağlayarak terminal komutları çalıştırıyor, ekran görüntüsü alıyor ve yerel ağdaki diğer cihazları tarıyordu. Trend Micro verilerine göre enfekte cihaz sayısı 1.472.554'te seyrederken, yoğunluk Brezilya, Malezya, Irak, Meksika ve Tayvan'da idi; ABD, Almanya, İngiltere, Avustralya ve Kanada'da da on binlerce cihaz aktifti.
Yasal süreç ve sertifikasyon güncellemesi
Google, Japonya Ulusal Polis Teşkilatı, Synthient ve Trend Micro ile iş birliği yaparak ağı kesintiye uğrattı ve Videostrong'un kullandığı alan adlarını ile komut-kontrol sunucularını kapatmak için yasal yollara başvurdu. Şirket, Videostrong ile ilişkisini sonlandırdı ve yan şirketlerinin de Google Android uygulamalarını ve hizmetlerini kullanmasını engelledi. Sertifikasyon sürecindeki boşluk kapatılıyor; ancak Android açık kaynaklı olduğu için onaylanmamış kutular piyasada devam edecek.


Yorumlar (0)
Henüz yorum yok. İlk yorumu siz yazın.