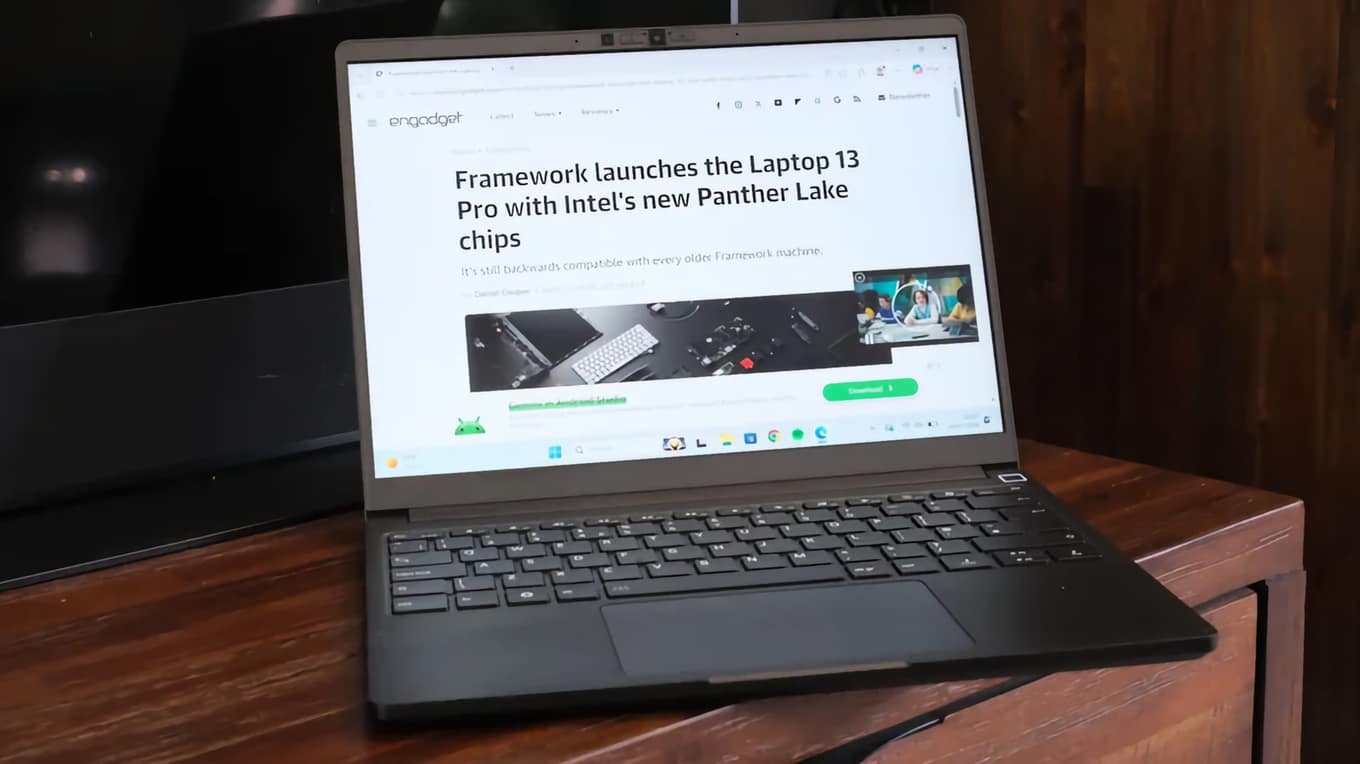
Şirket, 6 Ağustos Perşembe günü gönderdiği e-posta ile kullanıcılarını durum hakkında bilgilendirdi.
Metabase Kaynaklı Güvenlik Açığı
Sızıntının, Framework'ün kullandığı işletme veritabanı sağlayıcısı Metabase üzerinden gerçekleştiği açıklandı. Saldırganların 'bilinmeyen bir 0-gün (0-day) güvenlik açığını' kullandığı belirtilen olayda; müşteri isimleri, giriş IP adresleri, fiziksel adresler, telefon numaraları ve e-posta adreslerine erişildiği doğrulandı.
Ödeme Bilgileri Güvende
Şirket tarafından yapılan açıklamada, ödeme bilgilerinin bu ihlalden etkilenmediği ve dışarı sızmadığı vurgulandı. Metabase, saldırıyı 3 Ağustos tarihinde tespit ettiğini ve ilgili açığın yamandığını bildirdi. Ayrıca olayla ilgili kapsamlı bir inceleme yürütmek amacıyla üçüncü taraf bir adli bilişim firmasıyla çalışıldığı belirtildi.
Framework'ün Aldığı Önlemler
Siber saldırının ardından kimlik bilgilerini yenileyen Framework, yönetici erişimlerinde veya Metabase dışındaki sistemlerde herhangi bir değişiklik olmadığını teyit etti. Şirket, dış veritabanı tedarikçilerinde uygulanan veri depolama yöntemlerini gözden geçirerek iyileştireceklerini açıkladı.



Yorumlar (0)
Henüz yorum yok. İlk yorumu siz yazın.